

- Dokumen manajemen risiko adalah kumpulan dokumen terkendali, seperti kebijakan, risk register, dan laporan risiko, yang merekam cara organisasi mengidentifikasi, menilai, dan menangani risiko.
- Komponen dokumen manajemen risiko meliputi kebijakan, kerangka kerja dan prosedur, risk appetite statement, risk register, serta laporan risiko dan rencana perlakuan.
- Document Management System Mekari Officeless mendukung repositori terpusat, template standar, alur peninjauan dan persetujuan, pengendalian versi, pengaturan akses, serta jejak audit.
Pengelolaan dokumen manajemen risiko belum selalu didukung sistem khusus.
Survei The IIA dan Internal Audit Foundation bersama Baker Tilly (2025) terhadap 567 profesional di seluruh dunia menunjukkan bahwa hampir 60% organisasi masih mengandalkan pengolah kata dan spreadsheet untuk manajemen risiko perusahaan. Sementara itu, hanya 21% yang menggunakan platform GRC khusus.
Di sisi lain, risiko terus berkembang. Laporan Risk in Focus dari The IIA mencatat bahwa perubahan regulasi termasuk lima risiko teratas bagi 41% responden. Perubahan ini dapat memicu penyesuaian penilaian risiko dan revisi dokumen.
Ketika dokumen terus berubah, perusahaan perlu memastikan setiap pembaruan tercatat, disetujui, dan mudah ditelusuri. Artikel ini akan seputar dokumen manajemen risiko dari komponen, tahapan penyusunan hingga tantangan pengendaliannya.
Memahami Dokumen Manajemen Risiko
Dokumen manajemen risiko adalah kumpulan dokumen yang mencatat bagaimana organisasi mengidentifikasi, menganalisis, mengevaluasi, menangani, dan memantau risiko.
Dokumentasi ini membantu perusahaan Anda memahami risiko yang dihadapi, menentukan tindakan yang diperlukan, serta memantau pelaksanaannya.
Mengacu pada pendekatan ISO 31000, pengelolaan risiko mencakup proses yang saling berkaitan, mulai dari identifikasi hingga pemantauan dan komunikasi. Hasil dari proses tersebut dapat dituangkan dalam berbagai dokumen sesuai kebutuhan organisasi.
Dokumen manajemen risiko umumnya mencakup:
- Kebijakan manajemen risiko: menjelaskan komitmen, ruang lingkup, dan peran dalam pengelolaan risiko.
- Kerangka kerja dan prosedur: menetapkan proses, metode, dan kriteria yang digunakan untuk mengelola risiko.
- Risk appetite statement: menjelaskan tingkat risiko yang bersedia diterima organisasi dalam mencapai tujuannya.
- Risk register: mencatat risiko, hasil penilaian, tindakan penanganan, dan pemilik risiko.
- Laporan risiko dan rencana perlakuan: merangkum status risiko, tindak lanjut, serta informasi yang diperlukan untuk pengambilan keputusan.
Komponen Dokumen Manajemen Risiko
Dokumen manajemen risiko terdiri dari beberapa jenis dokumen yang saling melengkapi. Masing-masing memiliki fungsi, pemilik, dan frekuensi pembaruan yang berbeda.
Kebijakan menjadi landasan pengelolaan risiko, kerangka kerja dan prosedur mengatur prosesnya, sedangkan risk appetite statement menetapkan batas risiko yang bersedia diterima perusahaan.
Ketiganya menjadi acuan dalam penyusunan risk register dan laporan tindak lanjut. Berikut detailnya.
| Komponen dokumen | Isi utama | Pemilik tipikal | Frekuensi perubahan relatif |
|---|---|---|---|
| Kebijakan manajemen risiko | Komitmen, ruang lingkup, dan peran | Pimpinan atau komite risiko | Rendah |
| Kerangka kerja dan prosedur | Proses dan kriteria penilaian | Fungsi risiko atau mutu | Sedang |
| Risk appetite statement | Batas risiko yang bersedia diterima | Pimpinan atau dewan sesuai tata kelola | Rendah hingga sedang |
| Risk register | Risiko, skor, tindakan, dan pemilik | Pemilik risiko per unit | Tinggi |
| Laporan dan rencana perlakuan | Status risiko dan tindak lanjut | Fungsi risiko bersama pemilik risiko | Tinggi |
Survei NC State ERM Initiative dan AICPA 2026 terkait kesiapan oversight risiko menunjukkan bahwa 74% responden mengalami kejutan operasional signifikan dalam lima tahun terakhir, 30% menilai oversight risikonya matang, dan 29% merumuskan risk appetite secara formal dalam perencanaan strategis.
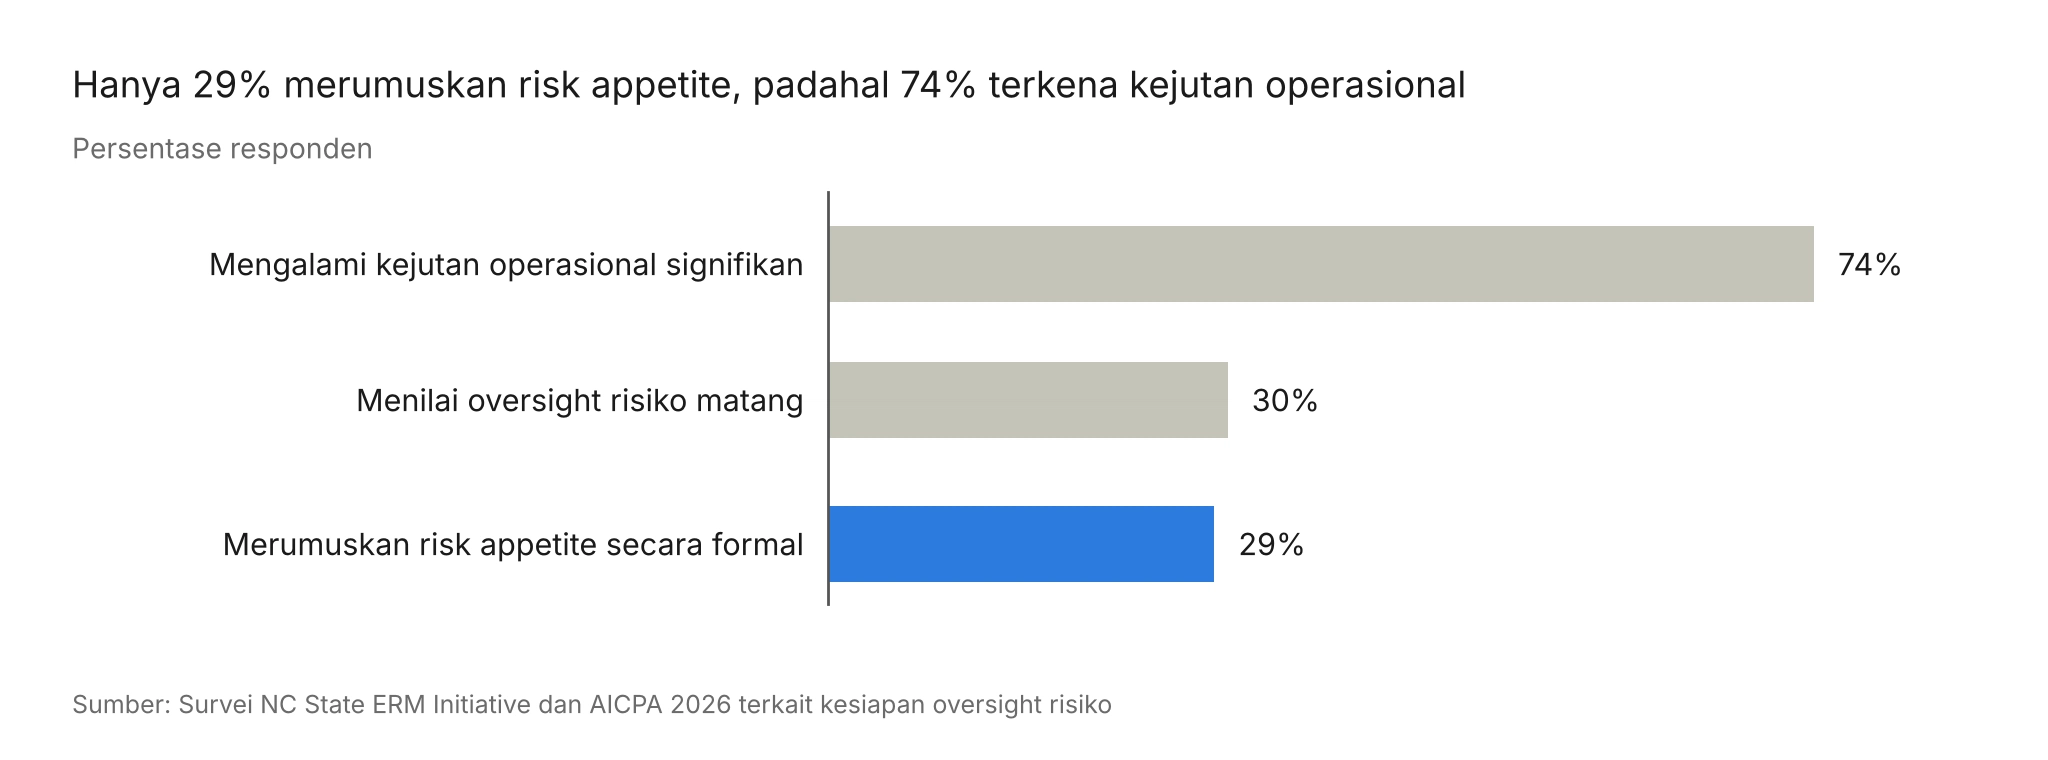
Temuan ini menyoroti pentingnya menghubungkan kebijakan risiko dengan keputusan operasional. Risk appetite statement menjadi acuan untuk menafsirkan hasil penilaian dalam risk register.
Misalnya, perusahaan menetapkan batas toleransi risiko tertentu, hasil penilaian dapat dibandingkan dengan batas tersebut untuk membantu menentukan apakah risiko dapat diterima, perlu dipantau, atau membutuhkan tindakan mitigasi.
Contoh Format Risk Register yang Bisa Ditelusuri saat Audit
Risk register membantu organisasi mencatat, memprioritaskan, dan memantau risiko. Isinya mencakup penilaian risiko, rencana penanganan, penanggung jawab, dan jadwal tinjauan.
Berikut contoh risk register.
| ID | Risiko | Kemungkinan | Dampak | Skor | Perlakuan | Pemilik | Status | Tinjauan berikutnya | Versi |
|---|---|---|---|---|---|---|---|---|---|
| R-01 | Pemasok tunggal komponen berhenti mengirim | 3 | 5 | 15 | Mencari pemasok alternatif | Kepala Pengadaan | Berjalan | Januari 2027 | 2.1 |
| R-02 | SOP versi lama masih digunakan di lini produksi | 4 | 3 | 12 | Menarik versi lama dan mendistribusikan versi terbaru | Kepala Mutu | Berjalan | Desember 2026 | 2.1 |
| R-03 | Tindak lanjut audit internal terlambat | 2 | 4 | 8 | Menetapkan tenggat dan pengingat | Kepala Operasi | Direncanakan | Februari 2027 | 2.1 |
Apa yang perlu diperhatikan dari contoh tersebut?
Skor membantu menentukan prioritas, sedangkan kolom perlakuan, pemilik, dan status menunjukkan tindak lanjut yang perlu dipantau. Misalnya, skor R-01 adalah 15, tetapi risiko belum selesai hanya karena rencana mencari pemasok alternatif sudah dicatat.
R-02 menunjukkan kaitan antara manajemen risiko dan pengendalian dokumen. SOP versi lama yang masih digunakan dapat memicu kesalahan operasional. Karena itu, risk register perlu didukung proses distribusi dan pengendalian versi dokumen yang konsisten.
Dua contoh ini menunjukkan bahwa risk register dan pengendalian dokumen memiliki peran yang saling melengkapi. Risk register mencatat dan memantau risiko, sedangkan pengendalian dokumen membantu memastikan bahwa informasi pendukungnya dikelola secara konsisten.
Tahapan Penyusunan Dokumen Manajemen Risiko
Dokumen manajemen risiko sebaiknya disusun mengikuti proses yang diterapkan organisasi. Setiap tahap perlu menghasilkan informasi yang dapat digunakan untuk mengambil keputusan dan memantau tindak lanjut.
- Menetapkan ruang lingkup, konteks, dan kriteria: menghasilkan kebijakan, prosedur, dan kriteria skala.
- Mengidentifikasi risiko: menambah entri di risk register.
- Menganalisis dan mengevaluasi: menghasilkan skor dan urutan prioritas.
- Memperlakukan risiko: menghasilkan rencana perlakuan dengan pemilik dan tenggat.
- Memantau dan meninjau: menghasilkan revisi register dan catatan perubahan.
- Mencatat dan melaporkan: menghasilkan laporan risiko untuk pimpinan.
Tantangan dalam Mengendalikan Dokumen Manajemen Risiko
Tantangan dalam menerapkan dokumen manajemen risiko bukan hanya soal menentukan format risk register. Anda juga perlu memastikan bahwa setiap unit memahami risiko yang harus dilaporkan, menggunakan kriteria penilaian yang konsisten, dan memperbarui informasi ketika kondisi bisnis berubah.
Survei KPMG terhadap 208 eksekutif perusahaan di AS menunjukkan bahwa hambatan manajemen risiko mencakup kurangnya komunikasi dan kesadaran risiko, proses yang tumpang tindih, serta sulitnya memperoleh pandangan risiko yang terintegrasi.
Sementara itu, survei global The IIA dan Internal Audit Foundation bersama Baker Tilly menemukan bahwa hampir 60% organisasi masih mengandalkan pengolah kata dan spreadsheet untuk manajemen risiko perusahaan.
Temuan tersebut menggambarkan tantangan yang lebih luas daripada sekadar pemilihan alat. Dalam praktiknya, perusahaan dapat menghadapi beberapa masalah berikut.
1. Informasi risiko tersebar di berbagai unit
Tim operasional, pengadaan, mutu, dan keuangan dapat memiliki catatan risiko masing-masing. Ketika informasi tersebut tidak dihimpun dan diperbarui secara konsisten, manajemen kesulitan melihat risiko yang saling berkaitan atau menentukan prioritas di tingkat perusahaan.
2. Penilaian dan pelaporan risiko tidak konsisten
Setiap unit bisa memiliki pemahaman berbeda tentang skala kemungkinan, dampak, atau tingkat keparahan risiko.
Tanpa kriteria dan dokumentasi yang disepakati, hasil penilaian antarunit menjadi sulit dibandingkan dan dipakai sebagai dasar pengambilan keputusan.
3. Tanggung jawab atas pembaruan dokumen tidak jelas
Risk register membutuhkan masukan dari pemilik risiko, sedangkan fungsi risiko atau mutu dapat bertanggung jawab mengoordinasikan prosesnya.
Jika penanggung jawab pembaruan, peninjauan, dan persetujuan tidak ditetapkan dengan jelas, perubahan kondisi bisnis belum tentu segera tercermin dalam dokumen.
4. Pembaruan dokumen tidak selalu diikuti tindak lanjut
Risiko baru dapat dicatat dan rencana mitigasi dapat disetujui, tetapi pelaksanaannya tetap perlu dipantau.
Tanpa kejelasan pemilik tindakan, tenggat, status, dan jadwal peninjauan, dokumentasi berisiko menjadi catatan administratif yang tidak cukup membantu perusahaan memantau penanganan risiko.
5. Riwayat dan status dokumen sulit ditelusuri
Ketika dokumen dikelola melalui beberapa file, folder, atau sistem yang berbeda, perusahaan perlu memastikan mana versi yang berlaku, siapa yang menyetujui perubahan, dan apakah bukti sebelumnya masih tersedia.
Tantangan ini dapat menyulitkan peninjauan internal maupun pembuktian saat audit.
Kelola Dokumen Manajemen Risiko dengan Mekari Officeless
Untuk mengatasi tantangan pengelolaan dokumen manajemen risiko, perusahaan membutuhkan proses yang terstruktur dan mudah ditelusuri.
Sebagai solusi extended ERP, Mekari Officeless menyediakan solution accelerator Document Management System (DMS) untuk membantu perusahaan mengelola siklus dokumen secara lebih terstruktur melalui alur persetujuan, pengendalian versi, pengaturan akses, dan jejak audit.
Kapabilitas Document Management System (DMS) Mekari Officeless meliputi:
- Repositori terpusat dan pencarian dokumen: membantu tim menemukan dokumen yang dibutuhkan tanpa menelusuri berbagai lokasi penyimpanan.
- Template dan penomoran standar: membantu menjaga konsistensi struktur dan identifikasi dokumen.
- Workflow peninjauan dan persetujuan: mengatur tahapan dokumen dari draf hingga disetujui.
- Pengendalian versi: membantu memastikan versi yang disetujui menjadi acuan dan versi lama tidak lagi digunakan.
- Pengaturan akses dan jejak audit: membantu membatasi akses sesuai kewenangan serta menelusuri aktivitas dokumen.
Pelajari kapabilitas DMS Mekari Officeless dan temukan cara memperkuat pengendalian dokumen manajemen risiko Anda sesuai kebutuhan bisnis Anda.
References and methodology
Methodology
Methodology
Articles published by Mekari Officeless are developed using trusted sources, including official data, company reports, academic research, and insights from industry practitioners. Whenever possible, we refer directly to primary sources before drawing conclusions. Our editorial team reviews and verifies the information to ensure accuracy and relevance. All references are listed so readers can trace each piece of information back to its original source.
Our editorial standards
Our editorial standards
- Primary source first: We consult official product documentation and pricing pages directly, not secondhand summaries or aggregator sites.
- Fact-checking: All product features, pricing, and claims are cross-verified against each platform’s official website at the time of writing.
- No paid placement: Tools are selected based on relevance and fit for Indonesian businesses, not commercial arrangements. Mekari Officeless is included as a first-party product and is transparently labeled as such.
- Regular review: Articles are periodically updated to reflect product changes or shifts in market relevance.
References
References
ISO. ISO 31000, Risk management.